
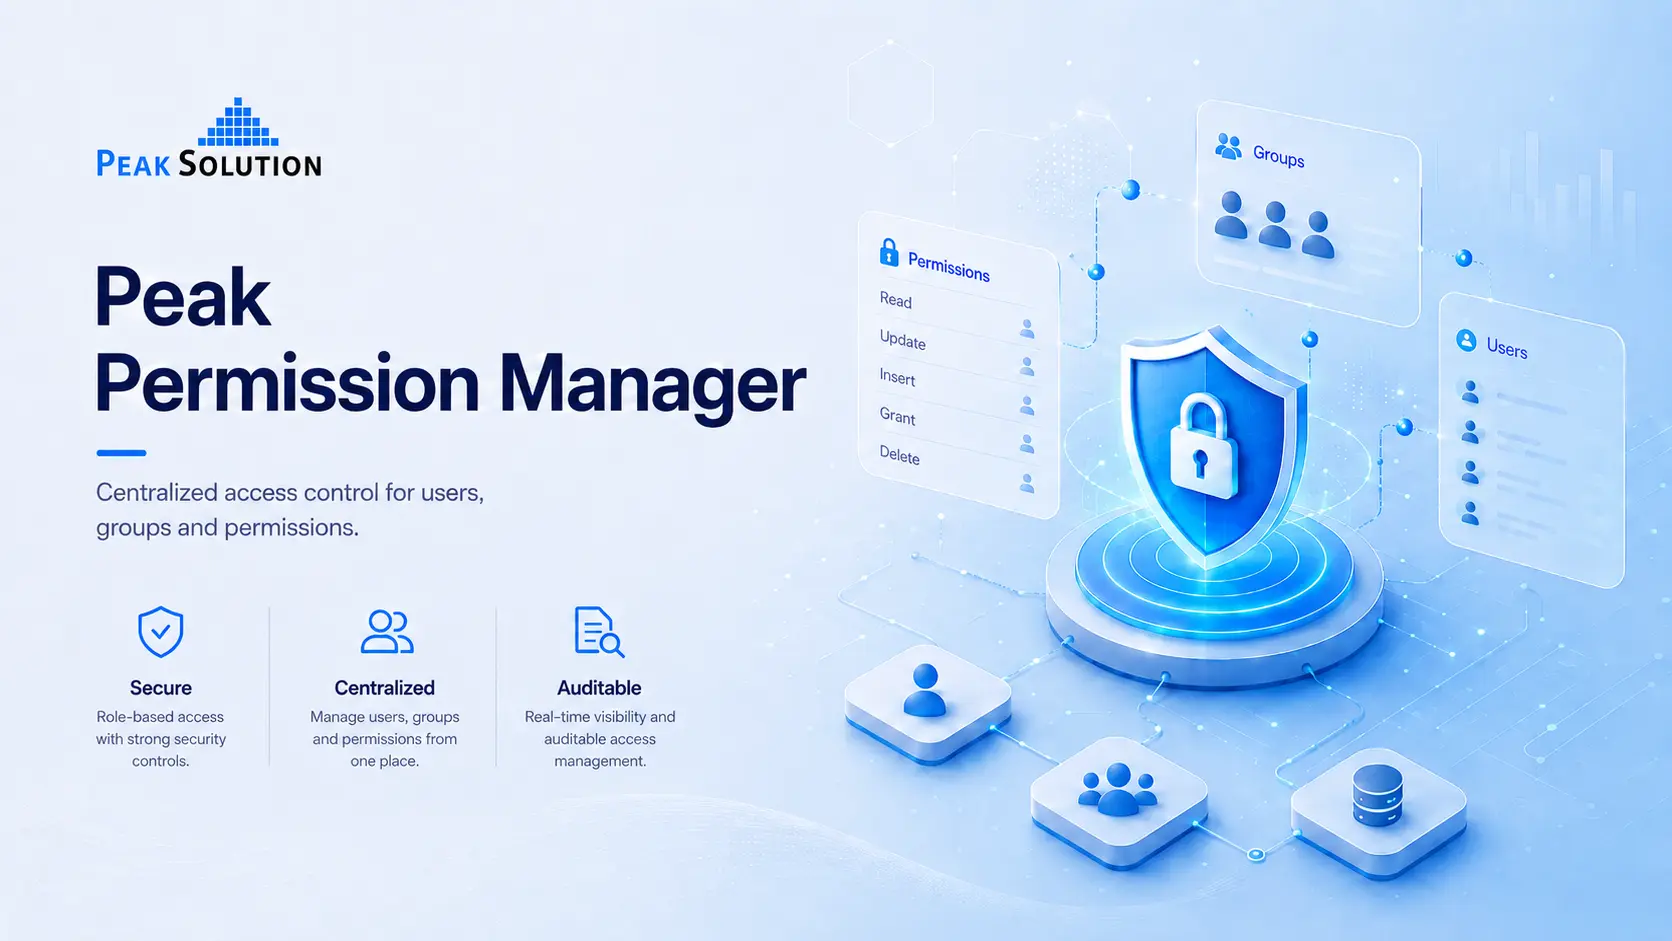
Peak Permission Manager:
授权与角色管理
身份验证与授权是定义企业数据治理标准的重要方面。让合适的人访问他们需要的数据,是自助服务方案的重要一环,也能减少对领域专家的依赖。
定义权限与角色
在为测试数据管理系统授予数据访问权限时,关键是在组织内为具有相同角色的一组人员授予访问权限。一个人可以被分配多个角色,从而获得这些不同角色的组合访问权限。
借助 Peak Permission Manager,您可以根据项目归属、地点、车型、部门、测试类型等定义测试数据访问规则。将这些规则分配给相应的角色或用户组,可确保所有相关方只能访问与其相关的数据。
如果您想进一步了解通过我们的测试数据管理系统定义数据治理标准的权限与角色概念的多种可能与灵活性,请联系我们。
与企业标准集成
定义所需的权限与角色是应用您的数据治理标准的第一步,也是重要的一步。下一步则是将这些定义与贵公司的身份验证和授权基础设施关联起来。
为此, Peak ODS Server 提供 OIDC 和 LDAP 插件,以便与您组织中的身份提供商和目录服务对接。
联系我们,共同探讨集成以下方案的可能性 Peak Test Data Manager 与您 IT 环境中的安全服务集成。
互联解决方案
您可以点击这些链接,了解各个组件的更多信息
../../testdatamanagement.html
Peak Test Data Manager
Peak Test Data Manager 是一套面向未来的测试数据管理系统,并使用 Peak Permission Manager 定义访问规则。
../ods-server.html
Peak ODS-Server
ASAM ODS 数据管理内核。通过预定义的数据模型和数据目录确保数据质量与数据语境。
相关主题
../../../topics/asam-ods.html
什么是 ASAM ODS?
../../../topics/data-model.html
什么是数据模型??
数据模型定义测量数据的元数据并为其添加语义,从而为机器学习奠定基础。
