Peak Security Suite (PSS):流程驱动的证书生命周期管理,实现安全的身份管理
在日益数字化的世界中,身份管理扮演着核心角色。企业需要高效、安全地管理大量身份和证书——例如员工、访客和外部人员的身份,以及他们用于安全通信和认证的各种证书。传统方式往往已达到极限。Peak Security Suite (PSS) 在此提供了强大的解决方案:流程可控的证书生命周期管理 (CLM),实现端到端的身份与证书管理。
证书管理中的挑战
数字身份认证与证书的管理既复杂又容易出错。企业常常面临以下挑战:
- 身份的多样性:从员工证件卡到面向外部的证书——需要管理多种多样的身份。
- 不同类型的证书:证书具有不同用途,例如电子邮件通信 (SMIME) 或内部应用。
- 安全要求:必须安全地签发和管理证书,以确保通信的机密性。
- 合规与审计:管理必须符合法律标准并可审计。
- 集成要求:必须集成各种证书颁发机构 (CA) 和硬件安全模块 (HSM)。
用于在现代组织中管理多种身份的灵活解决方案
Peak Security Suite (PSS) 通过集中管理公司内的所有身份和证书,简化了身份与证书的生命周期管理。最重要的功能包括
- 全面的身份管理:PSS 支持集中管理员工、访客和外部人员。
- 灵活、流程可控的 CLM:PSS 支持面向证书管理的客户定制与标准化流程,以安全且可审计的方式覆盖证书的整个生命周期。
- 自动与手动审批:PSS 同时支持自动与手动审批,在安全与效率之间实现最佳平衡。
- 定制化的角色与界面:PSS 提供可定制的用户界面与角色,以提升易用性并最大程度减少培训需求。
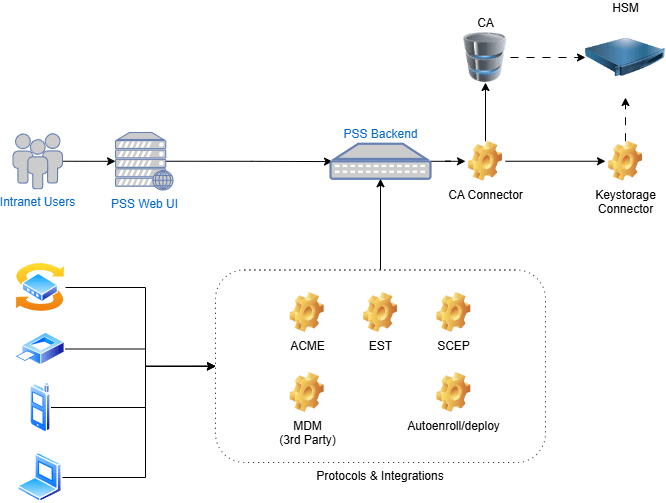
- 证书颁发机构 (CA) 的集成:PSS 支持包括 Microsoft CA 和 OpenXPKI 在内的众多 CA,并可实现其主动或被动集成。
- 多 CA 支持:PSS 具备将公共信任证书与内部证书分离的灵活性,这尤其具有成本效益。
- 标准协议与代理模式:PSS 支持 ACME、EST 和 SCEP,并可基于规则选择适当的 CA。
- HSM 集成:PSS 支持 Thales Luna、YubiHSM 2 等 HSM,用于安全的密钥管理。
- 移动设备管理 (MDM):PSS 可以保护通过 MDM 系统连接的移动设备与网络组件。
Peak Security Suite 集成到现有企业基础设施的方式多种多样。下图展示了一种可能的集成场景。
用例:公共证书与内部证书的分离
PSS 的一个典型应用场景是:以零额外成本将昂贵的公共信任证书与内部证书分离。例如,用于安全电子邮件通信的 SMIME 证书可来自公共 CA,而内网证书则由内部 CA 提供。PSS 可以灵活控制哪个证书使用哪个 CA,并集中管理所有证书。
面向数字世界的灵活性与安全性
借助 Peak Security Suite,企业能够以最优方式应对现代化、数字化世界的挑战。通过集中管理、流程设计的灵活性以及 CA 与 HSM 的集成,PSS 在确保符合法律要求的同时将安全风险降至最低。能够灵活设计流程并集成手动与自动审批,使 PSS 成为任何组织都值得拥有的工具。
进一步了解 Peak Security Suite,优化您的证书管理——立即联系我们。
互联解决方案
您可以点击这些链接,了解各个组件的更多信息
身份与访问管理
借助与众不同的身份与访问管理系统,无缝整合您的物理与数字安全需求
证件卡管理
集中管理多功能企业证件卡与智能设备——整合您的物理与数字安全需求
访客与外部员工管理
优化访客与外部人员管理,实现最高效率与安全性
